
Qué corrige el parche Android de noviembre y a quién afecta
El parche Android de noviembre llegó con una cifra que no admite lectura ligera: Google publicó el 2 de noviembre su boletín mensual de seguridad con más de 200 vulnerabilidades corregidas, 23 de ellas calificadas como críticas. El problema no es solo el volumen. Tres de esos fallos permiten ejecutar código a distancia sin que la víctima toque la pantalla, y la mayoría de los equipos no los recibe directamente de Google, sino a través de su fabricante, que distribuye la corrección a su propio ritmo. La salida, por ahora, está en manos del usuario: comprobar qué nivel de seguridad tiene su equipo e instalar la actualización apenas aparezca.
El fallo que encabeza la lista es CVE-2026-58868, ubicado en el Framework del sistema. Según el boletín, permite ejecución remota de código sin privilegios adicionales ni interacción del usuario, y afecta a las versiones de Android 14 a 17.
Google organizó la entrega del parche Android en dos niveles. El del 2026-11-01 reúne las correcciones de Framework, System y Runtime; el del 2026-11-05 suma las del kernel y de componentes de Arm, Imagination, MediaTek, Unisoc y Qualcomm.
En total, el boletín suma 216 vulnerabilidades, aunque algún recuento independiente baja a 208. Para el usuario, la referencia práctica es otra: solo el nivel 2026-11-05 cubre todo el parche Android.
Los tres fallos críticos del parche Android sin interacción
Además de CVE-2026-58868, el boletín marca como críticos CVE-2026-58876 y CVE-2026-58936, dos errores del componente System que también permiten ejecutar código a distancia sin que el dueño del teléfono haga nada.
En la misma lista figura CVE-2026-58882, bautizado como «SMS de la muerte». Es una falla de denegación de servicio en el manejo de mensajes WAP Push que Google clasifica ahora como crítica dentro del nivel 2026-11-01.
Hay un matiz que pesa: las versiones de código abierto actualizadas para ese fallo van de Android 14 a 17. Quien conserve un equipo con Android 12 o 13 no encontrará esa corrección en el boletín de este mes.
La buena noticia, con reservas, es que Google no había confirmado explotación activa de estos errores al actualizar el boletín el 3 de noviembre. Ese margen puede cerrarse rápido cuando los detalles técnicos empiezan a circular entre investigadores.
¿Significa eso que el riesgo es teórico? No del todo. Una falla que no exige clic elimina la principal barrera del usuario, que es desconfiar de enlaces y archivos; por eso el parche Android de este mes merece prioridad.
Samsung y otros fabricantes: por qué el parche Android llega a destiempo
El boletín de Google es apenas el punto de partida. Cada fabricante debe integrar las correcciones en su propia capa de software, probarlas en sus modelos y, en muchos casos, coordinar la distribución con los operadores móviles.
Samsung ya publicó su versión del parche Android de noviembre: 206 correcciones, 20 de ellas críticas, aún sin fecha firme de despliegue. Como es habitual, la llegada a cada Galaxy variará según el modelo y la región.
En Colombia y el resto de América Latina, donde abundan los equipos de gama de entrada y media, ese desfase merece más atención: en esas líneas los compromisos de soporte suelen ser más cortos y las actualizaciones mensuales no siempre están garantizadas.
El impacto también alcanza a las empresas. Una pyme que entrega celulares Android a vendedores o domiciliarios, con acceso a correo, CRM o pagos, tiene en cada equipo sin parche Android una puerta de entrada que no controla del todo.
Para la redacción de Gazu Technology, la lección práctica es incluir los teléfonos en el mismo inventario que servidores y sitios web: modelo, versión de Android, nivel de parche y fecha de fin de soporte.
Cómo verificar el nivel de seguridad en el celular
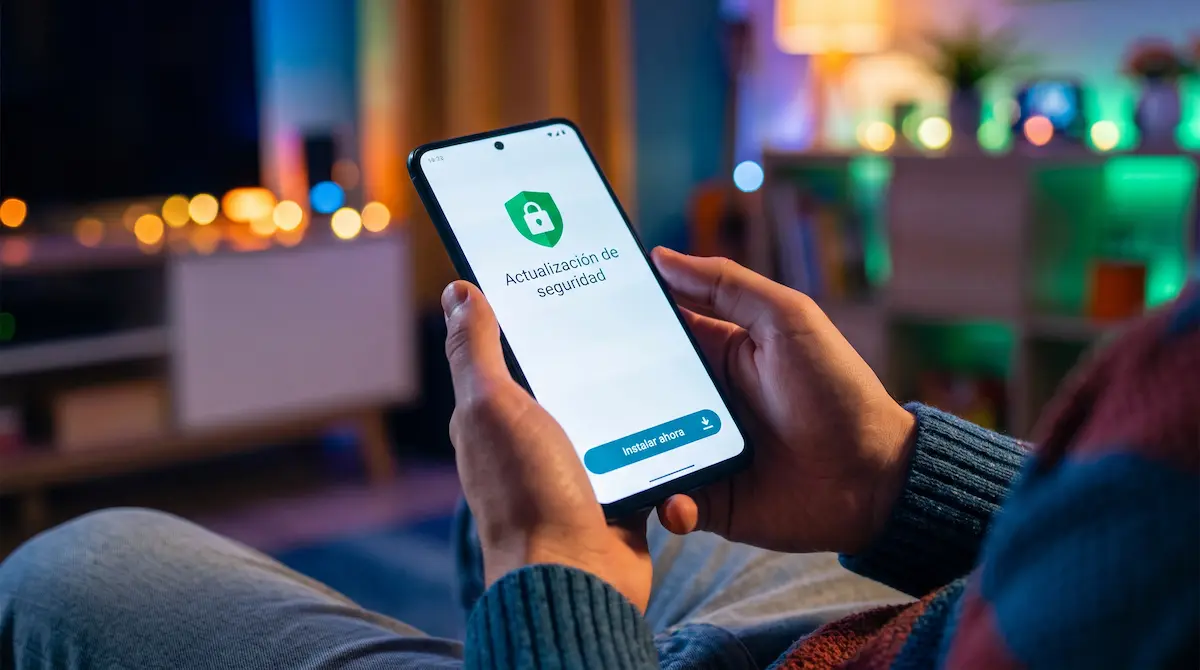
La guía oficial de Google para comprobar y actualizar Android indica la ruta: abrir Ajustes, entrar en Sistema y luego en Actualización de software. En algunos modelos el menú cambia de nombre, pero la opción suele estar en esa sección.
El dato que importa es la fecha del nivel de parche de seguridad. Si muestra 2026-11-05 o una fecha posterior, el equipo tiene todo el parche Android de noviembre; si dice 2026-11-01, faltan las correcciones del kernel y de los chips.
Conviene no confundir esa fecha con la de la actualización del sistema de Google Play, que aparece en la misma pantalla. Son mecanismos distintos, y la segunda no garantiza que el teléfono tenga las correcciones del boletín mensual.
Si el parche Android no aparece, conviene repetir la búsqueda en los días siguientes; Google explica que el sistema reintenta las descargas incompletas. Cuando el equipo ya no recibe versiones nuevas, toca evaluar su reemplazo o limitar su uso en banca y pagos.
Para seguir este tipo de alertas, el portal de noticias tecnológicas reúne la cobertura de vulnerabilidades, actualizaciones y riesgos digitales con impacto en Colombia y la región.

Implementación de Agentes de IA & Automatización de Procesos
Lleve la productividad de su empresa al siguiente nivel. Diseñamos e integramos agentes inteligentes a la medida para automatizar su flujo de ventas, atención al cliente y operaciones repetitivas de forma 100% segura.
Preguntas frecuentes sobre el parche Android de noviembre
1. ¿Qué nivel de parche necesito para estar protegido?
El nivel 2026-11-05 o uno posterior incluye todas las correcciones del parche Android de noviembre. El nivel 2026-11-01 cubre Framework, System y Runtime, entre ellas las tres fallas críticas de ejecución remota, pero deja fuera los arreglos del kernel y de los componentes de Arm, MediaTek, Qualcomm y otros proveedores.
2. ¿Hay ataques activos que aprovechen estas vulnerabilidades?
Hasta la actualización del boletín del 3 de noviembre, Google no había confirmado explotación activa de las fallas corregidas este mes. Eso no elimina el riesgo: la lista de fallas ya es pública y tres de los errores críticos permiten ejecutar código sin interacción, así que aplazar la instalación amplía la ventana de exposición.
3. ¿Qué pasa con los teléfonos que tienen Android 12 o 13?
Las versiones de código abierto actualizadas en este boletín van de Android 14 a 17, por lo que los equipos con Android 12 o 13 no figuran en la lista. Si el fabricante ya no publica parches para ese modelo, lo prudente es planear su reemplazo o reducir su uso en servicios sensibles.
La lectura de fondo va más allá de noviembre. Mientras la corrección dependa de cadenas largas entre Google, fabricantes de chips, marcas y operadores, el nivel de parche Android seguirá siendo un dato de riesgo tan relevante como una contraseña débil.
La pregunta que queda abierta es si los fabricantes de gama media acortarán esos tiempos o si el usuario seguirá cargando con la tarea de vigilar una fecha escondida en el menú de ajustes.
