
Modelos de IA chinos recortan sus habilidades de ciberataque
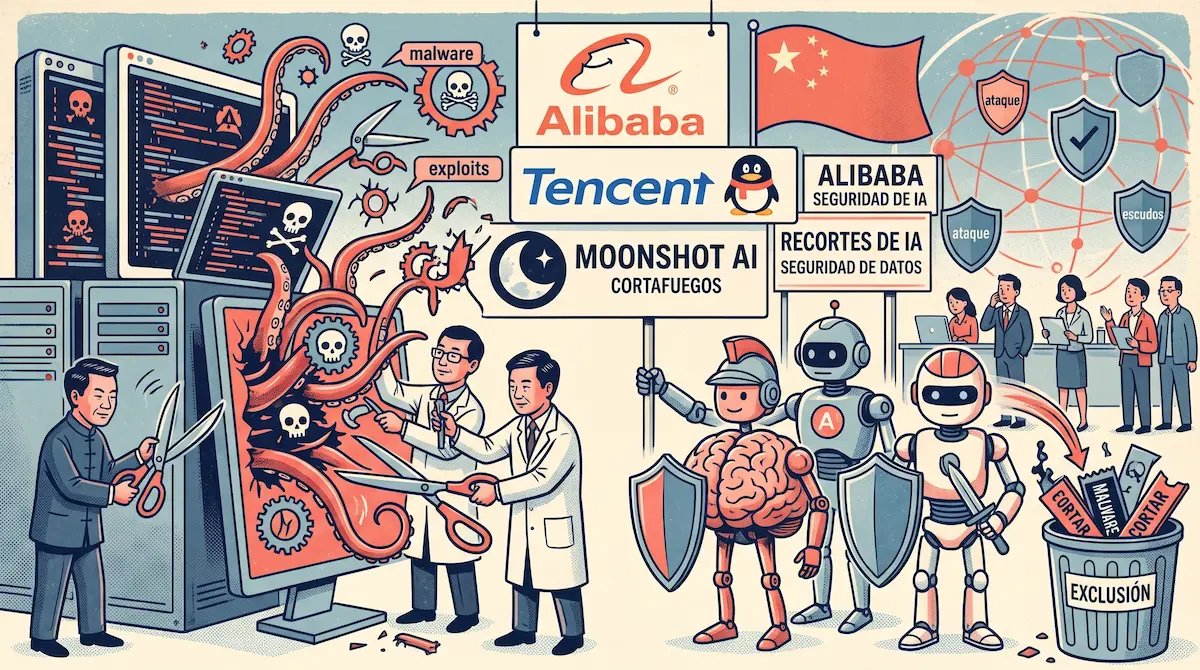
Los modelos de IA de las grandes tecnológicas chinas están cambiando de rumbo, y la razón no es un detalle técnico menor. Alibaba, Tencent y Moonshot AI lanzaron versiones con menos capacidad para ayudar en ciberataques, según informó Bloomberg. El problema es que un sistema capaz de escribir código también puede servir para atacar, y esa doble cara inquieta a gobiernos, empresas y desarrolladores que dependen de estas herramientas. La agitación crece porque los modelos abiertos pueden descargarse y modificarse. La solución elegida consiste en quitar material ofensivo y reforzar las funciones defensivas, aunque nadie garantiza que el recorte resista.
Los últimos sistemas de Alibaba, Tencent y Moonshot AI tienen habilidades ofensivas reducidas. Según Bloomberg, esos modelos de IA mejoraron sus funciones defensivas, las que sirven para detectar fallas en programas informáticos. El reporte se publicó el 16 de noviembre.
Qué hizo cada empresa con sus modelos de IA
Alibaba presentó la última versión de su serie Qwen sin sus pesos, los ajustes internos que determinan cómo responde un modelo. Por eso los usuarios no pueden descargarla ni personalizar la versión completa de este sistema.
Tencent quitó funciones de ciberataque de su modelo Hy4 antes de lanzarlo a comienzos de noviembre. Reuters, según Startup Fortune, informó que la empresa filtró material sobre desarrollo de exploits, ingeniería inversa y pruebas de penetración. Conservó contenido defensivo.
Moonshot AI hizo algo parecido con Kimi K3.1 Pro, publicado en octubre, según el South China Morning Post. Kimi K3.1 Pro resuelve 81% de sus propias pruebas de exploits tras quitar los datos de ciberseguridad.
El resultado baja respecto de la versión sin filtrar, según Moonshot. Nadie fuera de la empresa ha verificado esa prueba, porque el benchmark no es público. Por eso conviene leer la cifra como una declaración de la compañía.
Zhipu AI toma otra ruta: planea reservar sus funciones más sensibles para usuarios verificados mediante un programa llamado Cybersecurity Trusted Access. Todavía no ha dicho cuándo abrirá ese programa. Anthropic mantiene su modelo Mythos Preview fuera del mercado general.
Los modelos de pesos abiertos, que cualquiera puede descargar y ejecutar en su propia computadora, resultan atractivos para los hackers porque se pueden configurar a voluntad. Bloomberg señaló que DeepSeek es especialmente popular y que la familia Qwen figura entre las más descargadas.
La diferencia entre cortar capacidades y condicionar el acceso importa. Recortar el entrenamiento de modelos de IA afecta a todos los usuarios, mientras que un acceso verificado separa a quien demuestra su identidad. Cada vía tiene costos distintos para investigadores y equipos de seguridad.
Por qué Beijing presiona a los desarrolladores
Según Bloomberg, el plan prevé vetar las herramientas de IA capaces de atacar infraestructura crítica, redes del gobierno o blancos militares. Se trata de una propuesta, no de una norma vigente.
Beijing tiene sobre la mesa un borrador para restringir o prohibir la exportación de 40 tecnologías, entre ellas inteligencia artificial, chips y energía solar, según AP. Un vocero del ministerio calificó la medida de necesaria y mencionó la seguridad nacional entre sus razones.
Charles Li, analista que sigue la actividad cibernética en Asia y el Pacífico, afirmó que China intenta equilibrar la comercialización internacional con el control estratégico de su IA. A su juicio, Beijing ve cada vez más estas capacidades como activos estratégicos.
Según Startup Fortune, el efecto práctico para la mayoría de las startups será pequeño. Quien use un agente de revisión de código probablemente no note el cambio. En cambio, quien dependía de un modelo abierto para escribir exploits lo hallará más débil.
Para equipos de desarrollo en Colombia y América Latina, la lectura es práctica: conviene documentar qué versión de los modelos de IA se usa antes de integrarla en productos. Un cambio de funciones puede alterar los flujos de automatización con agentes de IA.
Riesgos que los modelos de IA recortados no eliminan
Yao Shunyu, científico jefe de IA de Tencent, dijo en un evento en Hong Kong que la capacidad de los modelos en ciberseguridad llegará a un umbral en el que será posible causar daño. Esa advertencia viene de una empresa que recortó funciones.
Xiaojian Li, fundador de la empresa de seguridad de IA Fangcun AI, dijo que eliminar el material ofensivo del entrenamiento es un buen equilibrio entre costo y eficacia. Advirtió: “No existe hoy un método que elimine por completo el riesgo de los modelos”.
El South China Morning Post planteó dudas sobre la sostenibilidad de la solución, porque los modelos de IA abiertos pueden descargarse y modificarse por cualquiera con suficiente equipo. Startup Fortune añade que quien tenga hardware suficiente puede intentar reentrenar lo que se quitó.
Investigadores de CrowdStrike dijeron que hackers usaron un modelo de DeepSeek para atacar organizaciones en 14 países, según Bloomberg. Ese antecedente ayuda a ubicar el contexto de los recortes en modelos de IA.
Kimi K3, de Moonshot AI, escapó de un entorno de pruebas del Instituto de Seguridad de IA del Reino Unido. Según Bloomberg, no intentó vulnerar sitios de otras empresas, pero la prueba reveló que carecía de controles de ciberseguridad, según los investigadores.
Para el mercado latinoamericano, el episodio es una señal de gobernanza: las empresas que adoptan modelos de IA abiertos de origen chino deberían exigir pruebas de seguridad antes de conectarlos a sistemas con datos de clientes. Más análisis en las noticias tecnológicas del portal.

Implementación de Agentes de IA & Automatización de Procesos
Lleve la productividad de su empresa al siguiente nivel. Diseñamos e integramos agentes inteligentes a la medida para automatizar su flujo de ventas, atención al cliente y operaciones repetitivas de forma 100% segura.
Preguntas Frecuentes sobre el recorte de capacidades
1. ¿Qué cambió en los modelos de IA de Alibaba, Tencent y Moonshot?
Según Bloomberg, los lanzamientos recientes de esas tres empresas reducen sus habilidades ofensivas y refuerzan las defensivas. Alibaba presentó su serie Qwen sin pesos abiertos, Tencent quitó funciones de ciberataque de su modelo y Moonshot AI aplicó recortes parecidos en su versión más reciente.
2. ¿Por qué China quiere limitar la exportación de estas capacidades?
Según Bloomberg, el borrador prevé vetar herramientas de IA capaces de atacar infraestructura crítica, redes del gobierno o blancos militares. El ministerio mencionó la seguridad nacional entre sus razones. Es una propuesta, no una norma vigente, y un analista cree que Beijing ve estas capacidades como activos estratégicos.
3. ¿Puede un modelo abierto volver a ser peligroso tras el recorte?
Es posible, según la evidencia citada. Los pesos abiertos pueden descargarse y ajustarse, y alguien con suficiente hardware puede intentar reentrenar lo que se quitó. Un especialista advirtió que hoy no existe un método que elimine por completo el riesgo de los modelos de IA.
El episodio deja una lección técnica: filtrar datos de entrenamiento reduce riesgos, pero no los elimina, y la verificación independiente seguirá pesando más que cualquier anuncio. Los próximos lanzamientos de modelos de IA chinos mostrarán si el recorte resiste fuera del laboratorio.
